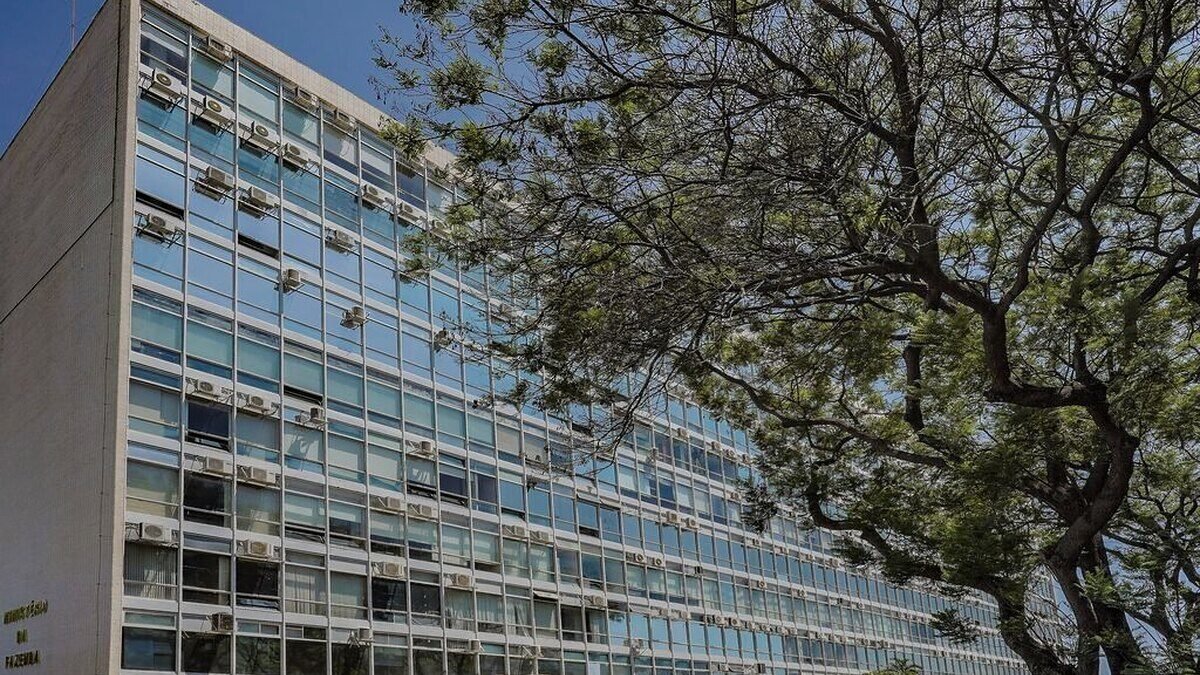
A Secretaria do Tesouro Nacional prevê restabelecer até a manhã de segunda-feira (16) os sistemas e serviços que ficaram fora do ar depois do incidente de segurança divulgado na quinta-feira (12). O acesso não autorizado, identificado em 4 de novembro, atingiu duas bases de dados e expôs informações de cerca de 30 mil usuários e de aproximadamente 4 mil chaves Pix, de acordo com o órgão e a Agência Brasil.
O que foi exposto
Segundo o Tesouro, o acesso indevido alcançou duas bases:
- 30 mil cadastros do sistema e-Serviços, com nomes, CPFs e e-mails dos usuários;
- cerca de 4 mil chaves Pix de beneficiários de pagamentos do governo federal, além de dados relacionados às transações.
O órgão informa que o acesso foi contido, que medidas adicionais de proteção foram adotadas e que uma investigação técnica apura a origem e a extensão do episódio. O caso foi comunicado à Autoridade Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov).
Leia também: Dino diz que decisão sobre o fim da 6×1 não permite acordo individual; sem convenção coletiva vale a regra geral · Fachin suspende prazos no STF nos dias 12 e 13 após pane da Microsoft
Chama atenção o intervalo entre as datas: o incidente foi identificado em 4 de novembro, mas só veio a público oito dias depois, na noite de quinta-feira.
O que está fora do ar
A indisponibilidade afeta ferramentas de consulta e de acesso a documentos, séries históricas e informações do site do Tesouro e do portal Tesouro Transparente. O Tesouro explica que a medida faz parte da análise e da recuperação após o acesso não autorizado e ressalta que nem todos os sistemas retirados do ar foram atingidos pelo ataque.
As principais estruturas responsáveis pelas operações do Tesouro seguem funcionando normalmente, afirma o órgão. Também não houve impacto financeiro, e a gestão da Dívida Pública Federal continua sem alterações. Algumas ferramentas permanecerão indisponíveis até o fim das verificações técnicas e da correção das vulnerabilidades encontradas.
Quem acompanha os leilões de títulos públicos não fica sem informação. A consulta interativa no site do Tesouro está fora do ar, mas os dados estão disponíveis na página de Resultados dos Leilões do Banco Central, nas portarias oficiais e nas divulgações dos resultados.
Como se proteger
O Tesouro alerta que nome, CPF e e-mail podem tornar tentativas de golpe mais convincentes. Quem tem cadastro no e-Serviços ou recebe pagamentos do governo federal por Pix deve ter alguns cuidados:
- desconfiar de mensagens que citem o Tesouro, o governo ou pagamentos e peçam dados pessoais, senhas ou transferências;
- não clicar em links recebidos por e-mail, SMS ou aplicativo de mensagens sem confirmar a origem;
- conferir o remetente e, se houver dúvida, procurar o canal oficial do órgão pelo endereço digitado no navegador;
- nunca fazer Pix ou pagar taxas para "liberar" valores supostamente devidos pelo governo.
Onde tirar dúvidas
Pessoas com perguntas sobre o incidente podem procurar o encarregado pelo tratamento de dados pessoais do Ministério da Fazenda pelo canal oficial Fala.BR. O Tesouro não informou, até a divulgação do comunicado, quem teria sido o responsável pelo acesso nem como os dados foram obtidos; essas respostas dependem da investigação técnica em andamento.